CSIRT (Computer Security Incident Response Team)
Layanan Respons Cepat & Mitigasi Insiden Keamanan Siber
Tim Tanggap Insiden Keamanan Siber (CSIRT) bertugas menerima, memverifikasi, menganalisis, dan merespons setiap laporan ancaman atau serangan siber pada sistem informasi pemerintah. Mengacu pada kerangka kerja BSSN dan standar ISO/IEC 27035, layanan ini mencakup penahanan serangan (containment), investigasi forensik digital (digital forensics), eradikasi ancaman, pemulihan layanan publik (recovery), serta penyusunan rekomendasi mitigasi pasca-insiden untuk mencegah kejadian serupa terulang.
Fitur Unggulan
Kenali fitur-fitur unggulan yang ada pada CSIRT (Computer Security Incident Response Team)
Pelaporan & Triase Insiden Siber
Saluran aduan insiden siber terpadu untuk memverifikasi tingkat keparahan (severity level) dan urgensi ancaman secara objektif.
Penanganan Darurat & Eradikasi Serangan
Tindakan penahanan (containment), isolasi aset terdampak, pembersihan malware/backdoor, serta penutupan celah eksploitasi.
Analisis Forensik & Rekomendasi Mitigasi
Penyelidikan jejak digital penyerang (log analysis), penyusunan laporan kronologi insiden, dan petunjuk penguatan keamanan sistem.
Manfaat Utama
Pelajari berbagai manfaat utama yang bisa Anda dapatkan
Respons Cepat & Penahanan Dini
Mengisolasi dampak serangan secara tanggap guna meminimalkan downtime layanan publik serta mencegah penyebaran malware ke infrastruktur lain.
Analisis Bukti Digital & Forensik
Menelusuri vektor serangan dan akar masalah (root cause) dengan prosedur penanganan bukti digital yang kredibel dan terstandarisasi.
Pemulihan Terarah & Berkelanjutan
Memberikan panduan pengembalian operasional sistem secara aman serta langkah pengetatan celah (hardening) pasca-insiden.
Capaian & Portofolio Layanan
Bukti nyata realisasi kinerja dan objek yang telah berhasil dilayani oleh Bidang Persandian Diskominfo Kabupaten Bekasi.
Insiden Siber Ditangani
Penanganan insiden siber resmi tim tanggap darurat CSIRT
Tingkat Pemulihan Sistem
Layanan publik berhasil dinormalkan tanpa kehilangan data
Rata-rata Waktu Respons
Waktu tanggap awal setelah laporan anomali diterima
Kesiapsiagaan Tim Tanggap
Monitoring kanal darurat hotline pelaporan insiden
Daftar Objek / Aplikasi Terlayani4 Data
Daftar sistem dan kegiatan kedinasan yang telah mendapatkan fasilitasi layanan resmi.
| Objek / Nama Aplikasi | Perangkat Daerah (OPD) | Kategori | Tahun | Status / Hasil |
|---|---|---|---|---|
Pemulihan Web Defacement Subdomain Dinas | Perangkat Daerah Kabupaten Bekasi | Web Defacement & Tampering | 2025 | Sistem Pulih & Ditutup Patch |
Mitigasi Serangan Distributed Denial of Service (DDoS) | Pusat Data Kominfo Kabupaten Bekasi | Network Infrastructure Attack | 2024 | Lalu Lintas Normal & Dilindungi |
Netralisasi Infeksi Ransomware PC Kedinasan | Unit Kerja Pelayanan Publik | Malware & Endpoint Quarantine | 2024 | Data Pulih 100% dari Backup |
Takedown Domain Phishing Palsu Pencairan Bansos | Dinas Sosial & Tim Siber BSSN | Social Engineering & Phishing | 2025 | Domain Phishing Berhasil Ditutup |
Pemulihan Web Defacement Subdomain Dinas
2025Mitigasi Serangan Distributed Denial of Service (DDoS)
2024Netralisasi Infeksi Ransomware PC Kedinasan
2024Takedown Domain Phishing Palsu Pencairan Bansos
2025Alur Penggunaan
Tahapan dan alur prosedur pelaksanaan layanan CSIRT (Computer Security Incident Response Team)
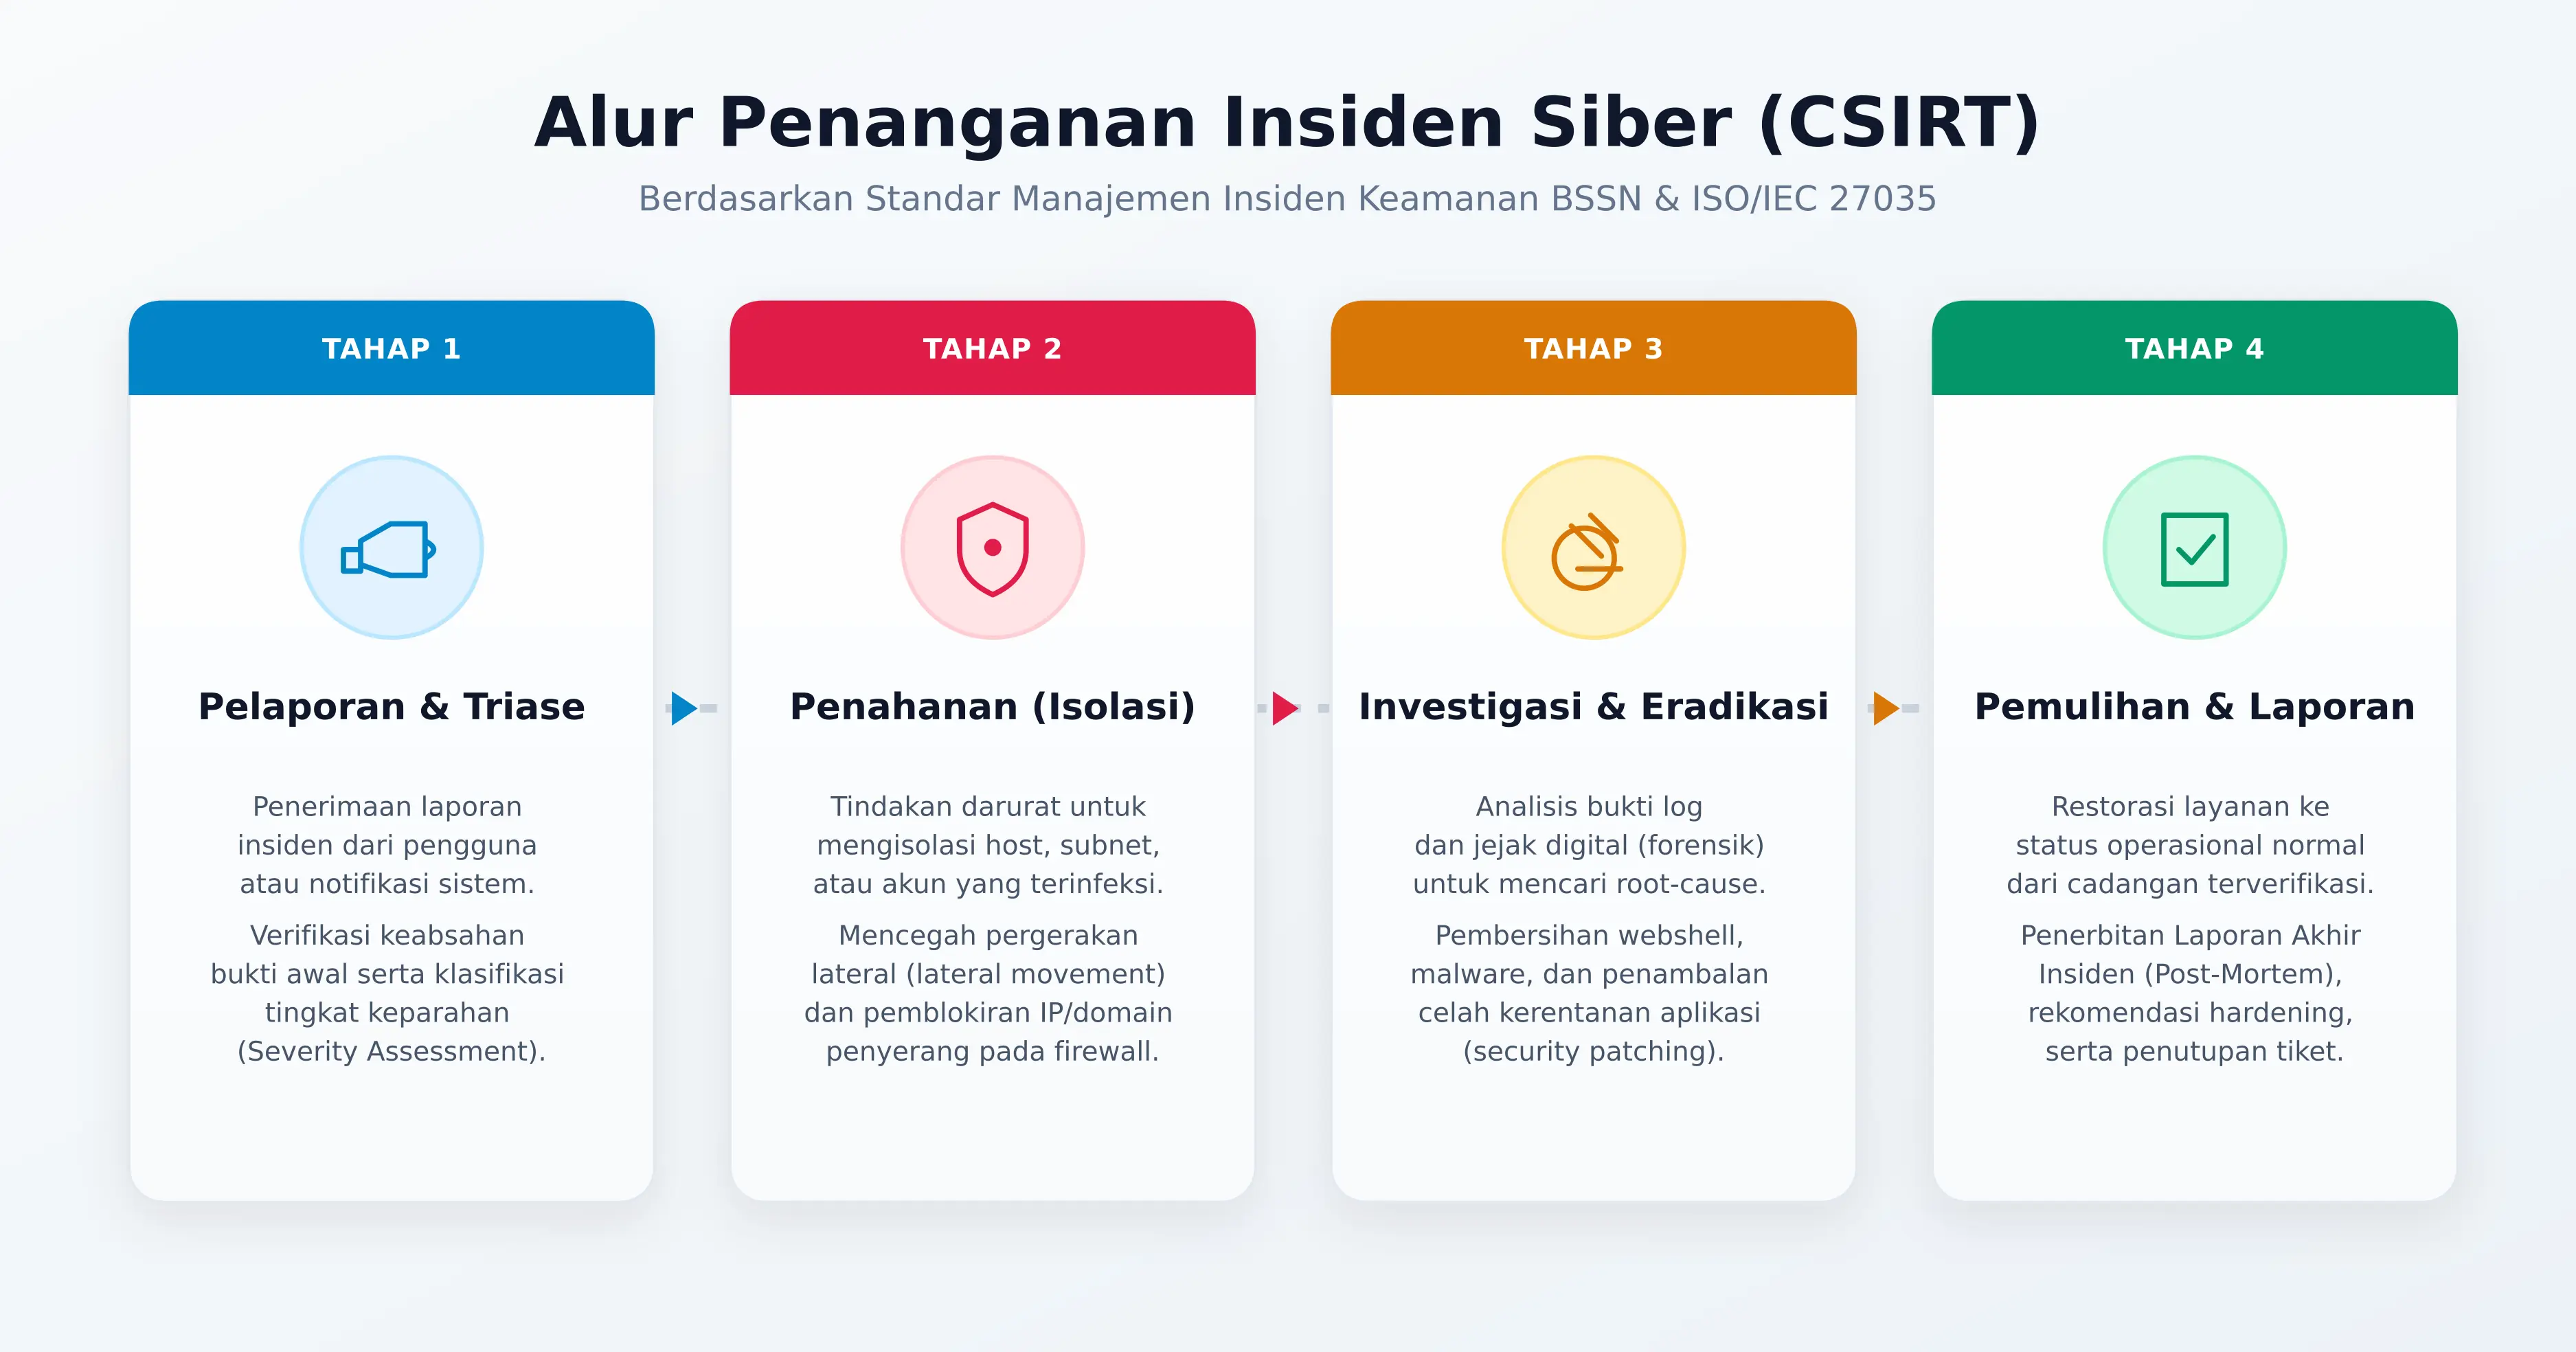
Ikuti alur di atas mulai dari tahap permohonan hingga penyerahan laporan resmi.
Ajukan Jadwal Sekarang