SOC (Security Operations Center)
Layanan Pemantauan, Deteksi, dan Respons Ancaman Siber Real-time 24/7
Security Operations Center (SOC) menyelenggarakan fungsi komando pengawasan dan pertahanan keamanan siber secara proaktif dan terus-menerus. Memanfaatkan integrasi platform Security Information and Event Management (SIEM), Security Orchestration, Automation, and Response (SOAR), serta umpan intelijen ancaman (Threat Intelligence), tim analis SOC mengumpulkan dan mengorelasikan telemetri dari seluruh firewall, WAF, server web, dan jaringan pemerintah daerah. Pendekatan ini memungkinkan deteksi dini terhadap upaya intrusi, serangan DDoS, infeksi malware, dan eksploitasi celah sebelum berdampak pada kelangsungan layanan publik.
Fitur Unggulan
Kenali fitur-fitur unggulan yang ada pada SOC (Security Operations Center)
Log Aggregation & Centralized SIEM
Pengumpulan, normalisasi, dan pengarsipan log kepatuhan secara tersentralisasi dari endpoint, perangkat jaringan, basis data, dan aplikasi web.
Threat Detection & Behavioral Analytics
Analisis korelasi multi-vektor dan analitik perilaku pengguna/jaringan (UEBA) untuk mengungkap pola intrusi kompleks.
Alert Triage & Incident Escalation
Klasifikasi tingkat keparahan (severity triage), blokir otomatis IP jahat pada level firewall, serta integrasi eskalasi tanggap darurat ke tim CSIRT.
Manfaat Utama
Pelajari berbagai manfaat utama yang bisa Anda dapatkan
Visibilitas & Pengawasan 24/7/365
Pemantauan berkelanjutan terhadap lalu lintas data, log sistem, dan aktivitas anomali pada seluruh aset digital tanpa jeda waktu istirahat.
Deteksi Cepat Berbasis Intelegensi Ancaman
Mengidentifikasi serangan siber mutakhir (Zero-Day, botnet, brute-force) menggunakan aturan korelasi SIEM otomatis dan feed intelijen global.
Reduksi False-Positive & Mitigasi Cepat
Analisis triase oleh personel analis berdedikasi guna memisahkan peringatan palsu dari insiden nyata serta mengeksekusi blokir pertahanan secara presisi.
Capaian & Portofolio Layanan
Bukti nyata realisasi kinerja dan objek yang telah berhasil dilayani oleh Bidang Persandian Diskominfo Kabupaten Bekasi.
Log Keamanan Dianalisis/Hari
Korelasi log terpusat dari firewall, server, dan aplikasi
Ancaman Diblokir Otomatis
Blokir IP jahat, port scanning, dan anomali intrusi siber
Pemantauan Berkelanjutan
Pusat operasi keamanan informasi beroperasi tanpa henti
Ketersediaan Sensor SIEM
Sensor deteksi intrusi aktif di perimeter jaringan daerah
Daftar Objek / Aplikasi Terlayani3 Data
Daftar sistem dan kegiatan kedinasan yang telah mendapatkan fasilitasi layanan resmi.
| Objek / Nama Aplikasi | Perangkat Daerah (OPD) | Kategori | Tahun | Status / Hasil |
|---|---|---|---|---|
Pusat Monitoring Log Terpusat Data Center Pemkab | Diskominfo Kabupaten Bekasi | Centralized SIEM & Threat Triage | 2025 | Aktif Beroperasi 24/7 |
Sensor Intrusion Detection (IDS/IPS) Jaringan Pemda | Seluruh Kompleks Perkantoran Sukamahi | Network Behavioral Analytics | 2025 | Aktif Memantau |
Gateway Firewall & Threat Filtering Layanan Publik | Pusat Data Pemerintah Kabupaten Bekasi | Automated IP Block & WAF | 2024 | Aktif Terlindungi |
Pusat Monitoring Log Terpusat Data Center Pemkab
2025Sensor Intrusion Detection (IDS/IPS) Jaringan Pemda
2025Gateway Firewall & Threat Filtering Layanan Publik
2024Alur Penggunaan
Tahapan dan alur prosedur pelaksanaan layanan SOC (Security Operations Center)
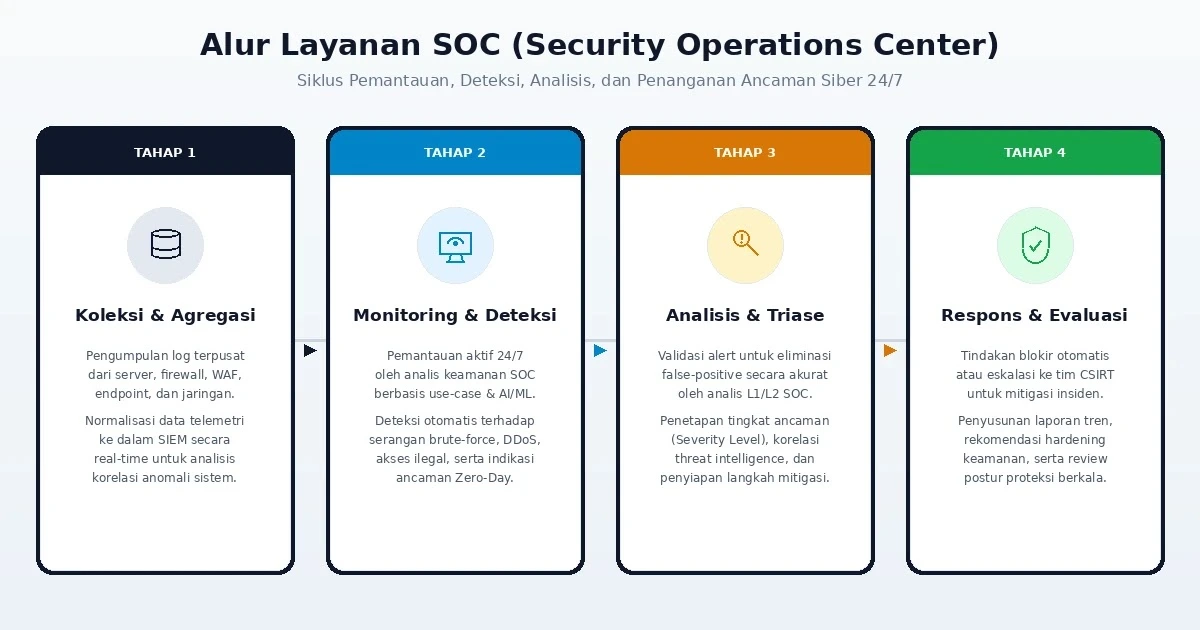
Ikuti alur di atas mulai dari tahap permohonan hingga penyerahan laporan resmi.
Ajukan Jadwal Sekarang